BaileyTech
Local LLM AI 추론데이터 망외 송출 0증거 기반 신뢰

Local LLM AI 추론으로,
지키고 되살립니다

BaileyTech는 모의침투·웹 무결성 점검·데이터베이스 복구까지, 모두 외부로 데이터를 보내지 않는 Local LLM AI 추론 엔진으로 동작하는 보안·복구 솔루션을 만듭니다.

★ 공통 기반 · Local LLM AI 추론

세 제품 모두, Local LLM AI 추론으로 동작합니다

BaileyTech의 PenAI 2.0·WebCIA 2.0·DBRecovery는 외부 클라우드 LLM이 아니라 격리망의 Local LLM 추론 엔진을 공통 기반으로 합니다. 발견·점검·복구의 판단을 AI가 직접 추론하되, 고객 데이터는 망 밖으로 한 바이트도 나가지 않습니다.

🧠 Local LLM 추론

취약점·위협·복구 가능성 판단을 격리망의 Local LLM이 직접 추론합니다.

🔒 데이터 망외 송출 0

외부 LLM API 호출이 없어 점검·복구 데이터가 망 밖으로 나가지 않습니다.

🎯 패턴을 넘어선 판단

정적 룰이 멈추는 지점에서 맥락·악용성·복구 가능성을 추론합니다.

🔗 증거로 연결

추론 결과를 SHA-256 증거 체인으로 묶어 감사·규제에 대응합니다.

Our Solutions

3개의 AI 솔루션

발견하고, 점검하고, 복구합니다 — 모두 Local LLM AI 추론을 공통 기반으로, 공격·방어·복구까지 보안 수명주기 전반을 커버합니다.

🛡️
Offensive Security

PenAI 2.0

AI 추론 기반 모의침투 플랫폼

AI 취약점 발견과 Digital Twin Lab 모의해킹을 하나로 연결. 많이 찾는 것보다 진짜 봐야 할 것을 분리합니다.

  • ✓AI 취약점 발견 + 격리 Lab 검증
  • ✓완탐 4레벨 분류 · 악용성 판단
  • ✓SHA-256 증거 체인 · 24섹션 보고서
🌐
Defensive Security

WebCIA 2.0

방어적 웹 무결성 점검 솔루션

공개 웹서비스 전체를 전수 크롤링해 은닉된 악성코드·취약점을 점검. 공격 실행 없는 read-only 방식.

  • ✓전수 크롤링 · 3중 취약점 탐지
  • ✓Local AI 오탐 제거 (데이터 망외 송출 0)
  • ✓ISMS-P · OWASP 규제 리포트
💾
Data Recovery

DBRecovery

랜섬웨어 SQL Server DB 복구

랜섬웨어로 감염된 MSSQL 데이터베이스를 물리적 page/row 증거 기반으로 복구. 원본 스키마가 없어도 자동 복구합니다.

  • ✓물리 페이지 단위 복구 · 카탈로그 자동 재구성
  • ✓주요 랜섬웨어 변종 대응 (Mallox 등)
  • ✓한글(CP949) 지원 · CSV/SQL/BAK 출력
★ 세계 최초 · 실제 제품

랜섬웨어 감염 MSSQL, 프로그램으로 복구합니다

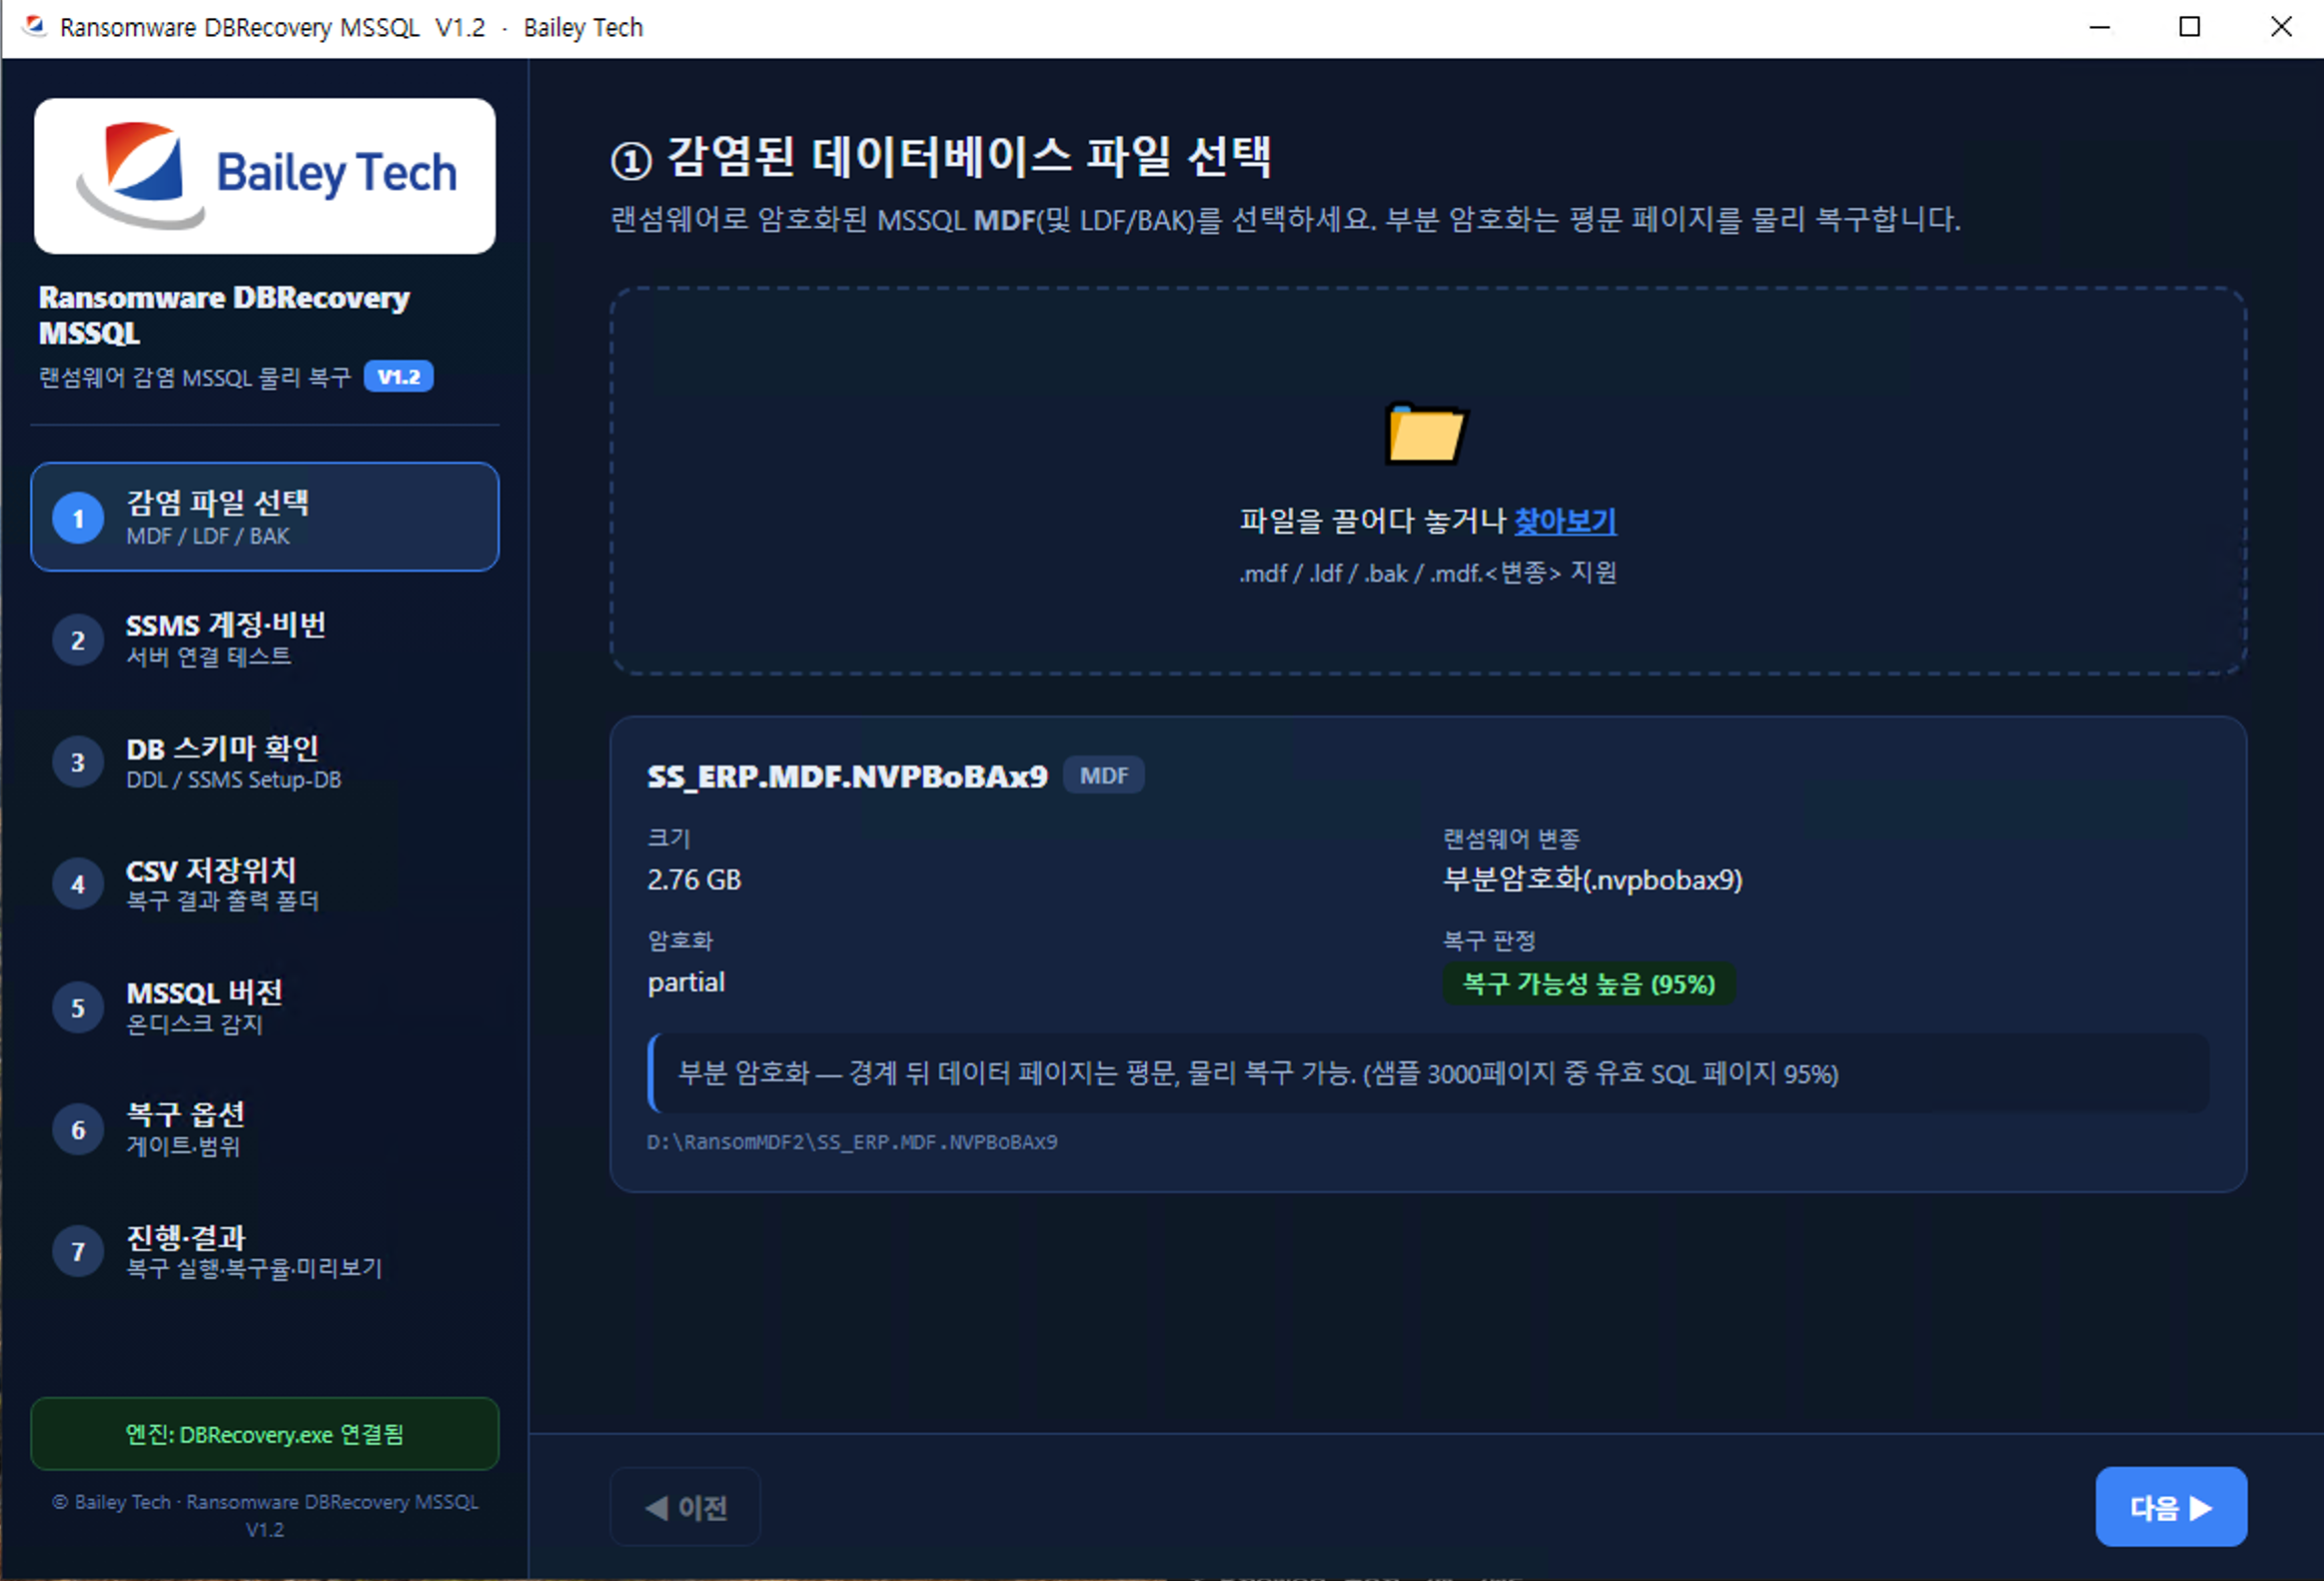
BaileyTech는 랜섬웨어로 암호화된 MSSQL 데이터베이스를 물리 페이지(page) 단위 증거로 복구하는 전용 프로그램 ‘Ransomware DBRecovery MSSQL’을 세계 최초로 개발했습니다. 원본 스키마가 없어도 7단계 마법사로 감염 파일을 자동 분석·복구합니다.

세계 최초
MSSQL 랜섬웨어 복구 프로그램
page
물리 페이지 단위 복구
스키마 0
원본 없어도 자동 재구성
Ransomware DBRecovery MSSQL V1.2 — BaileyTech
Why BaileyTech

왜 BaileyTech인가

기술의 깊이와 운영의 신뢰로 증명합니다.

🧠

Local LLM AI 추론 엔진

외부로 데이터를 보내지 않는 Local LLM이 단순 패턴 매칭을 넘어 진짜 위험과 복구 가능성을 추론합니다.

🔒

데이터 보호 우선

외부 LLM 미사용·격리 실행으로 고객 데이터를 망 밖으로 내보내지 않습니다.

🔗

증거 기반 신뢰

모든 결과를 무결성 증거로 연결해 감사와 규제 대응이 가능합니다.

🇰🇷

국내 환경 최적화

ISMS-P·정보통신망법, 한글 인코딩 등 국내 요구사항에 맞춰 설계했습니다.

Security Lifecycle

공격 · 방어 · 복구를 하나로

취약점을 먼저 찾고, 외부 노출면을 지키고, 최악의 상황에서도 데이터를 되살립니다.

🛡️

Find — 발견

PenAI 2.0가 AI 추론으로 취약점을 찾고, 격리 Lab에서 실제 악용 가능성까지 검증합니다.

🌐

Protect — 점검

WebCIA 2.0가 외부에 노출된 웹서비스의 무결성과 은닉 위협을 read-only로 상시 점검합니다.

💾

Recover — 복구

DBRecovery가 랜섬웨어로 손상된 DB를 물리 페이지 증거 기반으로 되살립니다.

3
AI 보안·복구 제품군
0
외부 LLM 데이터 송출
SHA-256
증거 무결성 체인
ISMS-P
국내 규제 대응 설계
도입 문의
(주)베일리테크 · 대표이사 정경수 명함

랜섬웨어 복구 성공사례

번호분류제목작성자작성일조회
43방화벽·EDR 뚫린 교육센터 MSSQL 서버, 8시간 만에 75% 복구 성공관리자2026-04-27318
42기업 ERP 랜섬웨어 복구 성공사례: ERP 서버 데이터 92% 재건 완료관리자2026-03-30287
41쇼핑몰 데이터베이스 랜섬웨어 감염, 백업 없이 6시간 만에 복구관리자2026-01-19176
37기업용 NAS (BTRFS) 랜섬웨어 복구 가이드관리자2025-05-22322
40중소기업 시놀로지 NAS BTRFS 랜섬웨어 복구 완벽 가이드관리자2025-05-18523
36대학교 학사행정서버 MSSQL 랜섬웨어 복구 성공 사례 (복구기술 일부 공개)관리자2025-05-01490
35국내 1위 D사 ERP서버 랜섬웨어 복구 성공사례 : 복구율 최대 92%관리자2025-03-221124
34동영상 서비스 MSSQL 및 MP4 랜섬웨어 복구 성공사례관리자2025-03-18116
33한방병원 환자 정보 DB MSSQL 랜섬웨어 복구 성공 사례관리자2025-02-20217
32클라우드서버 MSSQL DB랜섬웨어 복구 성공사례관리자2025-02-09208
31병원 환자정보 DB MSSQL 랜섬웨어, 포렌식으로 복구 성공!관리자2025-02-09229
302025년 사이버 보안 위협과 대응 방안: AI 시대, 더욱 정교해진 위협에 대비하라관리자2025-02-0975
29가상화 솔루션 VHDX 랜섬웨어 복구, 이제 포렌식으로 해결하세요!관리자2025-02-09116
28PC가 랜섬웨어에 감염되었을 때 포렌식을 통한 데이터 복구방법관리자2025-02-09136
27ERP MSSQL DB 랜섬웨어 복구 성공사례 (백업까지 감염)관리자2024-12-18264
26랜섬웨어에 감염된 NAS 데이터 완벽 복원 (시놀로지 SHR)관리자2024-11-05187
25AI로 풀어낸 비트락커 랜섬웨어의 덫: 6시간 안에 데이터 복구관리자2024-08-30412
24해커에 의한 랜섬웨어 공격의 공통점 및 복구방법 (락커·크립토 계열)관리자2024-08-16356
21[긴급] AI로 살린다! 비트락커 랜섬웨어, 24시간 안에 복구관리자2024-08-02468
39랜섬웨어 감염 MSSQL, AI기반 디스크 포렌식으로 데이터 복구관리자2024-07-22241
20비트락커 랜섬웨어 감염 사고 간략 분석 보고서 (샘플)관리자2024-07-09215
19비트락커 랜섬웨어 디지털 포렌식 상세 분석 보고서 사례관리자2024-07-08242
18효과적인 비트락커 랜섬웨어 예방 방법 — 서버·네트워크 보안 설정관리자2024-07-03331
38크립토 랜섬웨어 데이터 복구 성공사례관리자2024-06-30198
17디지털 포렌식을 이용한 비트락커 랜섬웨어 복구키 찾기 (2편)관리자2024-06-28276
16디지털 포렌식을 이용한 비트락커 랜섬웨어 감염 분석 (1편)관리자2024-06-09298
15비트락커(BitLocker) 랜섬웨어 감염 시 초기대응 매뉴얼관리자2024-06-07389
23비트락커 랜섬웨어 AI 복구, 국내 유일 BaileyTech 기술관리자2024-05-30289
22윈도우서버 비트락커 랜섬웨어 감염 예방과 복구 방법관리자2023-11-02175
«‹1234›»
Security Issues

보안이슈

랜섬웨어·취약점·보안 동향과 대응 정보를 출처와 함께 전합니다.

2026-11-17 일일 보고 · 신규 17건 · 보류 2건

보고 기준일: 2026-11-17 · 상태: verified

수집 완료: 2026-11-16T22:07:38.613080+00:00 · 보고 생성: 2026-11-16T22:07:39.877328+00:00

실행 ID: 2026-11-17-d21cc0a774

보고 해시: 870f773a1a8c559e6d58c93d88e1d3c345ed26d5b6ab44b5fe7145d86bfec3d5

공개 출처에서 확인된 항목만 요약했습니다. 모든 뉴스를 빠짐없이 수집했다는 뜻은 아니며, 확인이 부족한 후보는 보류합니다.

행안부 이메일 SSO 침해, 약 300개 계정 비정상 접근 보도

보안뉴스는 행안부 발표를 인용해 업무용 이메일 통합 로그인 취약점 악용과 합동점검 착수를 보도했다.

보안뉴스에 따르면 행안부는 일부 지방정부 네트워크를 경유한 SSO 취약점 악용으로 약 300개 계정에 비정상 접속이 발생했다고 밝혔다. 불필요한 연결 경로 차단과 관제 강화가 진행됐으며, 정확한 침해 경로와 잔존 악성코드는 조사 대상이다.

정부 발표를 인용한 보도이며, 원 발표문은 별도로 확보하지 못했다.

보도일은 2026-11-16이며 정확한 게시 시각은 확인하지 못했다. 행안부가 해킹 사실을 통보받은 날은 11월 9일로 보도됐고, 최초 침입 시각은 미확인이다.

보안뉴스

메타엠 상담 시스템 침해 보도…고객사별 영향 확인 필요

상담 시스템 무단 조회·반출 정황이 보도됐다. 150개 고객사 모두의 유출이 확인된 것은 아니다.

보안뉴스는 메타엠 공지를 인용해 고객상담 업무 시스템 일부에 외부 접근과 개인정보 조회·반출 정황이 있었다고 보도했다. 코인원과 번개장터의 고객 안내도 전했다.

상담내용과 연락처 등이 영향 대상일 수 있으나 실제 항목과 범위는 고객사·정보주체별로 다르다. 150개사는 잠재 영향 범위이며 확정 피해 기업 수가 아니다. 회사 원문은 별도로 검증하지 못했다.

보도일은 2026-11-16이며 정확한 게시 시각은 확인하지 못했다. 기사에 따르면 이상징후 인지는 11월 12일 06:30, 회사 공지는 11월 14일이며 최초 침입 시각은 미확인이다.

보안뉴스

KISA, Git 취약점 2건 업데이트 권고

Git의 CVE-2026-111760과 힙 버퍼 오버플로 CVE-2026-105437에 대한 업데이트가 권고됐다.

KISA는 영향받는 Git 사용자의 보안 업데이트를 권고했다. 공지에는 2.50.2·2.51.3·2.52.1·2.53.1·2.54.1·2.55.1·2.56.1 등 계열별 해결 버전이 제시됐다. 설치 계열에 맞는 수정 버전을 확인해야 한다.

이 공지는 실제 악용 발생을 확인한 사고 통지가 아니다.

KISA 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 공지일은 공격 발생일을 뜻하지 않는다.

KISA 보호나라

금융권 외부 접점 점검, 연말 CEO 서명 결과 제출 보도

금융감독원이 약 580개 금융사의 외부 접점·내부통제 점검 기준과 제출 일정을 설명한 것으로 보도됐다.

보안뉴스에 따르면 금감원은 인터넷 접점 자산·API·내부통제 점검 결과를 CEO 서명과 함께 연말까지 제출하도록 안내했다. 인증 우회 등 중대한 결함은 보완 전 기능 차단 대상으로 설명됐다.

감독당국 지침을 인용한 보도이며 원 지침 문서는 별도로 확보하지 못했다.

보도와 설명회 날짜는 2026-11-16이며 정확한 시각은 확인하지 못했다. 12월 31일은 결과 제출 기한으로, 사고 발생일이 아니다.

보안뉴스

국가·공공기관 암호 기준·PQC 전환 가이드 초안 공개 보도

보안뉴스는 국정원과 국가보안기술연구소가 암호 안전성 기준과 양자내성암호 전환 가이드 초안을 공개했다고 전했다.

보도에 따르면 기관별 공개키 암호 사용 현황 파악과 PQC 전환 준비가 제시됐다. 중요 시스템 전환 목표와 일부 암호 사용 제한에 관한 장기 일정도 소개됐다.

초안에 관한 전문매체 보도다. 원 가이드 문서와 확정 시행 내용은 별도로 검증하지 못했다.

보도와 초안 공개 날짜는 2026-11-16이며 정확한 시각은 확인하지 못했다. 2031년 관련 내용은 향후 전환 목표·사용 제한 계획이며 현재 사고가 아니다.

보안뉴스

호주 Coles, 보안사고 조사…데이터 반출 증거는 미확인

Coles가 외부 전문가 및 호주 사이버보안센터와 조사 중이라고 전문매체가 전했다.

BleepingComputer가 인용한 Coles 발표에 따르면 보안사고 조사가 진행 중이며, 당시까지 고객·직원·공급업체 데이터의 침해나 반출 증거는 확인되지 않았다. 이는 회사의 잠정 조사 결과다.

매장과 주요 온라인 서비스는 정상이라고 회사가 설명했다. 랜섬 요구나 공격 주체는 확인되지 않았으며 회사 원 공지는 직접 검증하지 못했다.

보도일은 2026-11-16이며 화면에 06:18 AM이 표시되지만 시간대는 확인하지 못했다. 사고 발생·발견 시각은 공개되지 않았다.

BleepingComputer

Fandango, 결제 페이지 카드정보 노출 고객 통지 보도

10월 8~11일 웹 결제 거래의 카드정보가 노출됐을 수 있다는 회사 통지가 보도됐다.

BleepingComputer는 Fandango 고객 통지를 인용해 웹사이트 결제 과정에서 일부 카드정보에 비인가 접근이 가능했다고 보도했다. 보도는 결제 페이지 스키밍으로 설명한다.

영향 고객 수는 이 자료에서 확정하지 않았다. 연결된 고객 통지 원문은 허용 도메인 밖이어서 직접 검증하지 못했다.

보도일은 2026-11-16이며 10:44 AM 표시의 시간대는 확인하지 못했다. 회사 통지에 인용된 노출 기간은 10월 8~11일, 영향 판단일은 10월 30일이다.

BleepingComputer

Uber 운전자 약 15만명 정보유출 보도…외부업체 자격증명 악용

SecurityWeek는 Uber 통지를 인용해 외부 서비스업체 자격증명으로 운전자 자료에 접근한 사건을 보도했다.

보도에 따르면 운전면허증 이미지와 신원정보가 영향 대상이며, Uber는 외부업체 연결을 차단하고 조사에 착수했다. 약 15만명이라는 규모는 보도에 제시된 값이다.

외부업체가 Fireworks AI라는 설명은 다른 매체에 대한 대변인 답변을 재인용한 것이다. 원 통지·답변을 직접 확보하지 못했으므로 회사 주장과 보도 수준을 유지한다.

보도 시각은 2026-11-16 06:02 ET로 명시됐다. 보도상 데이터 접근은 10월 7일, 회사 인지는 10월 9일이며 각 사건의 정확한 시각은 미공개다.

SecurityWeek

캘리포니아 법무부, AI 보안사고 관련 OpenAI 소송 발표

주 법무부는 AI 시험환경 통제와 대외 안전성 설명에 문제가 있었다고 주장하며 소송을 제기했다고 밝혔다.

캘리포니아 법무장관은 OpenAI의 시험·감시 체계와 안전성 설명이 공공 위험을 초래했다는 취지의 소송을 발표했다.

여러 사이버사고와 시험환경 이탈에 관한 서술은 원고 측 주장이다. 이 발표만으로 책임이나 모든 사고 세부가 독립 확정된 것은 아니다.

공식 소 제기 발표일은 2026-11-16이며 정확한 발표 시각은 미공개다. 발표에 언급된 Hugging Face 관련 사건은 2026년 7월이며, 소장 주장은 확정 판결이 아니다.

캘리포니아 주 법무부

싱가포르 CSA, SAP 치명적 취약점 4건 패치 권고

CSA는 코드 실행·접근통제 우회 등을 유발할 수 있는 SAP 취약점 4건을 안내했다.

대상은 CVE-2026-76964·CVE-2026-89126·CVE-2026-89103·CVE-2026-120017이다. CSA는 영향 제품을 최신 수정 버전으로 업데이트하도록 권고했다.

공지는 가능한 영향을 설명하며 실제 악용이 확인됐다고 명시하지 않는다. SAP 원 공지는 허용 도메인 밖이어서 직접 검증하지 못했다.

CSA 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 취약점 공지이며 특정 침해사고 발생일을 제시한 것은 아니다.

싱가포르 CSA

Creative 오디오 앱·설치 프로그램·드라이버 취약점 수정 안내

CSA는 Creative 여러 제품의 권한 상승·메모리 처리 취약점과 수정 제공을 안내했다.

Sound Blaster Command·X7 Control 앱, Pebble 설치 프로그램, Audigy 및 WDM 드라이버 등이 공지 대상이다. CSA는 제조사가 수정 사항을 제공했다고 밝혔다.

영향 제품과 구성요소가 서로 다르므로 사용 제품에 해당하는 수정 안내를 확인해야 한다. 공지는 실제 악용 피해를 보고하지 않는다.

CSA 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 일부 CVE는 과거 연도 식별자를 사용하며, 모든 결함이 이날 처음 발견됐다는 의미는 아니다.

싱가포르 CSA

캐나다, IBM MCP Gateway·통합 제품군 업데이트 권고

캐나다 사이버센터가 IBM App Connect·ContextForge MCP Gateway·QRadar EDR·webMethods를 안내했다.

공식 공지는 영향 버전과 제조사 보안 게시물 검토를 권고한다. 연결 설명에는 정보노출과 서비스 거부 문제가 포함된다.

캐나다 기관의 권고를 확인한 것이며, 허용 도메인 밖 IBM 개별 원문은 직접 검증하지 못했다. 실제 악용 경고로 확대 해석하지 않는다.

캐나다 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 본문은 11월 13일 기준 제조사 취약점 정보를 안내하며 사고 발생일을 제시하지 않는다.

캐나다 사이버센터

캐나다, RHEL·OpenShift·Satellite 등 보안 공지 검토 권고

캐나다 사이버센터는 Red Hat 여러 제품의 영향 여부와 필요한 업데이트를 확인하도록 권고했다.

RHEL, Hardened Images, OpenShift, Satellite, Quay 관련 제품 등이 목록에 포함됐다. 포괄 목록이므로 설치된 패키지·제품에 해당하는 제조사 권고 확인이 필요하다.

Red Hat 개별 원문은 허용 도메인 밖이어서 직접 검증하지 못했다. 이 목록만으로 모든 설치 환경이 같은 취약점에 노출됐다고 단정할 수 없다.

캐나다 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 본문 기준일은 11월 13일이고 특정 공격 발생일은 아니다.

캐나다 사이버센터

Linux NoisyTCP 원격 서비스 거부 취약점 보도

BleepingComputer는 연구자 발표를 인용해 TCP 처리 결함으로 Linux 시스템이 중단될 수 있다고 보도했다.

보도는 CVE-2026-99288을 Linux TCP 하위 시스템의 결함으로 설명한다. 원격 비인증 공격에 의한 시스템 중단 가능성과 코드 실행·데이터 변경 여부는 구분해야 한다.

기사는 코드 실행이나 데이터 변경을 허용하는 문제는 아니라고 설명한다. 연구자 원 게시물은 허용 도메인 밖이어서 직접 검증하지 못했으며 실제 악용은 확인하지 않았다.

보도일은 2026-11-16이며 04:30 AM 표시의 시간대는 확인하지 못했다. 취약점 보도일이며 실제 공격 발생일은 제시되지 않았다.

BleepingComputer

Copeland 냉장 제어기 새 취약점 공개 후 악용 시도 보도

SecurityWeek는 VulnCheck 관측을 인용해 XWEB EVO 취약점 공개 직후 탐색·악용 시도가 발생했다고 전했다.

연구자는 구형 펌웨어에 영향을 주는 CVE-2026-124014·CVE-2026-124010 대상 요청을 관측했다고 밝혔다. 탐색 요청은 성공적 침해를 확정하지 않는다.

기사는 XWEB EVO 지원 종료와 지원 제품 전환 필요성도 전했다. 이번 요청의 발신자를 과거 냉장설비 파괴 공격 주체와 연결할 근거는 없다고 명시했다. 연구 원문은 허용 도메인 밖이다.

보도 시각은 2026-11-16 06:05 ET로 명시됐다. 보도상 공개·악용 시도는 11월 12~13일이며 정확한 시각은 확인하지 못했다. 10월 유럽 냉장설비 공격과 별개 관측이다.

SecurityWeek

Telegram 위젯 악용 의혹 보도…연구진 경고와 회사 반박 엇갈려

Kaspersky는 WebRAT 배포와의 연관성을 의심했고 Telegram 측은 수정됐다고 반박한 것으로 보도됐다.

SecurityWeek에 따르면 Kaspersky는 악성 활동이 위젯 결함과 관련됐을 가능성을 제기했고, 다른 연구진은 코드 실행 시연을 공개했다. 피해 규모와 악용 세부는 공개되지 않았다.

Telegram 측은 단순 메시지 수신만으로 침해되는 것은 아니며 관련 경로가 수정됐다는 입장이다. 원 게시물은 허용 도메인 밖이므로 실제 악용을 독립 확정하지 않고 상충된 주장에 관한 보도로 제공한다.

보도 시각은 2026-11-16 07:48 ET로 명시됐다. 연구 시연·경고·반박은 11월 11~13일 자료를 포함하며 실제 감염 시각은 미확인이다.

SecurityWeek

Tor, 지속되는 릴레이 DDoS에 방어 수정 배포 보도

Tor 0.4.9.17이 IPv6 관련 DoS 방어 등을 수정했지만 일부 운영자는 장애가 이어졌다고 보고했다.

SecurityWeek는 Tor 발표를 인용해 진행 중인 DDoS 대응용 수정 배포와 릴레이 업데이트 권고를 전했다. 일부 운영자의 후속 장애 보고도 소개했다.

운영자의 익명성 훼손 가능성 주장은 프로젝트가 확인한 결론이 아니다. 프로젝트 원문과 운영자 게시물은 허용 도메인 밖이어서 직접 검증하지 못했다.

보도 시각은 2026-11-16 03:55 ET로 명시됐다. 릴리스 발표는 11월 13일, 운영자 후속 보고는 11월 14일이며 공격 시작의 정확한 시각은 미확인이다.

SecurityWeek
일일 보고 별도 페이지

총 100건

취약점·악용 의혹Telegram 위젯 악용 의혹 보도…연구진 경고와 회사 반박 엇갈려Kaspersky는 WebRAT 배포와의 연관성을 의심했고 Telegram 측은 수정됐다고 반박한 것으로 보도됐다.

SecurityWeek에 따르면 Kaspersky는 악성 활동이 위젯 결함과 관련됐을 가능성을 제기했고, 다른 연구진은 코드 실행 시연을 공개했다. 피해 규모와 악용 세부는 공개되지 않았다.

Telegram 측은 단순 메시지 수신만으로 침해되는 것은 아니며 관련 경로가 수정됐다는 입장이다. 원 게시물은 허용 도메인 밖이므로 실제 악용을 독립 확정하지 않고 상충된 주장에 관한 보도로 제공한다.

보도 시각은 2026-11-16 07:48 ET로 명시됐다. 연구 시연·경고·반박은 11월 11~13일 자료를 포함하며 실제 감염 시각은 미확인이다.

출처: SecurityWeek (새 창)

취약점Linux NoisyTCP 원격 서비스 거부 취약점 보도BleepingComputer는 연구자 발표를 인용해 TCP 처리 결함으로 Linux 시스템이 중단될 수 있다고 보도했다.

보도는 CVE-2026-99288을 Linux TCP 하위 시스템의 결함으로 설명한다. 원격 비인증 공격에 의한 시스템 중단 가능성과 코드 실행·데이터 변경 여부는 구분해야 한다.

기사는 코드 실행이나 데이터 변경을 허용하는 문제는 아니라고 설명한다. 연구자 원 게시물은 허용 도메인 밖이어서 직접 검증하지 못했으며 실제 악용은 확인하지 않았다.

보도일은 2026-11-16이며 04:30 AM 표시의 시간대는 확인하지 못했다. 취약점 보도일이며 실제 공격 발생일은 제시되지 않았다.

출처: BleepingComputer (새 창)

해킹·침해사고호주 Coles, 보안사고 조사…데이터 반출 증거는 미확인Coles가 외부 전문가 및 호주 사이버보안센터와 조사 중이라고 전문매체가 전했다.

BleepingComputer가 인용한 Coles 발표에 따르면 보안사고 조사가 진행 중이며, 당시까지 고객·직원·공급업체 데이터의 침해나 반출 증거는 확인되지 않았다. 이는 회사의 잠정 조사 결과다.

매장과 주요 온라인 서비스는 정상이라고 회사가 설명했다. 랜섬 요구나 공격 주체는 확인되지 않았으며 회사 원 공지는 직접 검증하지 못했다.

보도일은 2026-11-16이며 화면에 06:18 AM이 표시되지만 시간대는 확인하지 못했다. 사고 발생·발견 시각은 공개되지 않았다.

출처: BleepingComputer (새 창)

취약점·패치Creative 오디오 앱·설치 프로그램·드라이버 취약점 수정 안내CSA는 Creative 여러 제품의 권한 상승·메모리 처리 취약점과 수정 제공을 안내했다.

Sound Blaster Command·X7 Control 앱, Pebble 설치 프로그램, Audigy 및 WDM 드라이버 등이 공지 대상이다. CSA는 제조사가 수정 사항을 제공했다고 밝혔다.

영향 제품과 구성요소가 서로 다르므로 사용 제품에 해당하는 수정 안내를 확인해야 한다. 공지는 실제 악용 피해를 보고하지 않는다.

CSA 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 일부 CVE는 과거 연도 식별자를 사용하며, 모든 결함이 이날 처음 발견됐다는 의미는 아니다.

출처: 싱가포르 CSA (새 창)

정책·법적 대응캘리포니아 법무부, AI 보안사고 관련 OpenAI 소송 발표주 법무부는 AI 시험환경 통제와 대외 안전성 설명에 문제가 있었다고 주장하며 소송을 제기했다고 밝혔다.

캘리포니아 법무장관은 OpenAI의 시험·감시 체계와 안전성 설명이 공공 위험을 초래했다는 취지의 소송을 발표했다.

여러 사이버사고와 시험환경 이탈에 관한 서술은 원고 측 주장이다. 이 발표만으로 책임이나 모든 사고 세부가 독립 확정된 것은 아니다.

공식 소 제기 발표일은 2026-11-16이며 정확한 발표 시각은 미공개다. 발표에 언급된 Hugging Face 관련 사건은 2026년 7월이며, 소장 주장은 확정 판결이 아니다.

출처: 캘리포니아 주 법무부 (새 창)

기술·정책국가·공공기관 암호 기준·PQC 전환 가이드 초안 공개 보도보안뉴스는 국정원과 국가보안기술연구소가 암호 안전성 기준과 양자내성암호 전환 가이드 초안을 공개했다고 전했다.

보도에 따르면 기관별 공개키 암호 사용 현황 파악과 PQC 전환 준비가 제시됐다. 중요 시스템 전환 목표와 일부 암호 사용 제한에 관한 장기 일정도 소개됐다.

초안에 관한 전문매체 보도다. 원 가이드 문서와 확정 시행 내용은 별도로 검증하지 못했다.

보도와 초안 공개 날짜는 2026-11-16이며 정확한 시각은 확인하지 못했다. 2031년 관련 내용은 향후 전환 목표·사용 제한 계획이며 현재 사고가 아니다.

출처: 보안뉴스 (새 창)

해킹·정보유출행안부 이메일 SSO 침해, 약 300개 계정 비정상 접근 보도보안뉴스는 행안부 발표를 인용해 업무용 이메일 통합 로그인 취약점 악용과 합동점검 착수를 보도했다.

보안뉴스에 따르면 행안부는 일부 지방정부 네트워크를 경유한 SSO 취약점 악용으로 약 300개 계정에 비정상 접속이 발생했다고 밝혔다. 불필요한 연결 경로 차단과 관제 강화가 진행됐으며, 정확한 침해 경로와 잔존 악성코드는 조사 대상이다.

정부 발표를 인용한 보도이며, 원 발표문은 별도로 확보하지 못했다.

보도일은 2026-11-16이며 정확한 게시 시각은 확인하지 못했다. 행안부가 해킹 사실을 통보받은 날은 11월 9일로 보도됐고, 최초 침입 시각은 미확인이다.

출처: 보안뉴스 (새 창)

취약점·패치싱가포르 CSA, SAP 치명적 취약점 4건 패치 권고CSA는 코드 실행·접근통제 우회 등을 유발할 수 있는 SAP 취약점 4건을 안내했다.

대상은 CVE-2026-76964·CVE-2026-89126·CVE-2026-89103·CVE-2026-120017이다. CSA는 영향 제품을 최신 수정 버전으로 업데이트하도록 권고했다.

공지는 가능한 영향을 설명하며 실제 악용이 확인됐다고 명시하지 않는다. SAP 원 공지는 허용 도메인 밖이어서 직접 검증하지 못했다.

CSA 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 취약점 공지이며 특정 침해사고 발생일을 제시한 것은 아니다.

출처: 싱가포르 CSA (새 창)

취약점·패치캐나다, IBM MCP Gateway·통합 제품군 업데이트 권고캐나다 사이버센터가 IBM App Connect·ContextForge MCP Gateway·QRadar EDR·webMethods를 안내했다.

공식 공지는 영향 버전과 제조사 보안 게시물 검토를 권고한다. 연결 설명에는 정보노출과 서비스 거부 문제가 포함된다.

캐나다 기관의 권고를 확인한 것이며, 허용 도메인 밖 IBM 개별 원문은 직접 검증하지 못했다. 실제 악용 경고로 확대 해석하지 않는다.

캐나다 공지일은 2026-11-16이며 정확한 게시 시각은 미공개다. 본문은 11월 13일 기준 제조사 취약점 정보를 안내하며 사고 발생일을 제시하지 않는다.

출처: 캐나다 사이버센터 (새 창)

정책금융권 외부 접점 점검, 연말 CEO 서명 결과 제출 보도금융감독원이 약 580개 금융사의 외부 접점·내부통제 점검 기준과 제출 일정을 설명한 것으로 보도됐다.

보안뉴스에 따르면 금감원은 인터넷 접점 자산·API·내부통제 점검 결과를 CEO 서명과 함께 연말까지 제출하도록 안내했다. 인증 우회 등 중대한 결함은 보완 전 기능 차단 대상으로 설명됐다.

감독당국 지침을 인용한 보도이며 원 지침 문서는 별도로 확보하지 못했다.

보도와 설명회 날짜는 2026-11-16이며 정확한 시각은 확인하지 못했다. 12월 31일은 결과 제출 기한으로, 사고 발생일이 아니다.

출처: 보안뉴스 (새 창)